五大应用技巧 新手咋维护服务器安全与网络维护
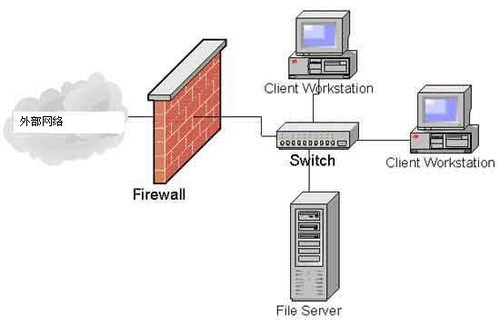
服务器安全和网络维护是每个运维人员必须掌握的基本功。对于刚入门的新手来说,面对复杂的配置和潜在的威胁,往往感到无从下手。其实,只要掌握以下五个核心技巧,就能大幅提升服务器的安全性,并保持网络稳定运行。
技巧一:把好入口关——强化账户与登录安全
服务器被入侵,多数源于脆弱的登录凭证。新手首先要做的是:
- 修改默认端口:将SSH的22端口改为非标准端口,减少自动化扫描攻击。
- 禁用密码登录,启用密钥认证:生成SSH密钥对,将公钥上传至服务器,私钥妥善保管。在
/etc/ssh/sshd_config中设置PasswordAuthentication no,可以杜绝暴力破解。 - 使用强密码并定期更换:如果必须用密码,确保长度12位以上,包含大小写、数字和特殊符号。
- 限制root远程登录:设置
PermitRootLogin no,日常操作使用普通账户,通过sudo提权。 - 启用登录失败锁定:借助
fail2ban等工具,自动封禁多次尝试失败的IP。
技巧二:系统更新与漏洞修补——别让旧漏洞成为后门
许多攻击利用的是已知漏洞,而补丁早已发布。新手容易忽略更新,导致服务器长期暴露在风险中。
- 开启自动安全更新:在Ubuntu/Debian上使用
unattended-upgrades,在CentOS/RHEL上使用yum-cron,让系统自动安装安全补丁。 - 定期手动检查更新:即使有自动更新,也应每周运行一次
apt update && apt upgrade或yum update。 - 关注应用软件更新:Web服务器(Nginx/Apache)、数据库(MySQL/PostgreSQL)、编程语言运行时(PHP/Python)等都要及时升级。
- 精简安装软件:只安装需要的服务,减少潜在的漏洞面。
技巧三:配置防火墙——只开放必要的端口
防火墙是网络层面的第一道防线。对于新手,推荐使用简单易用的ufw(Ununtu)或firewalld(CentOS)。
- 默认拒绝所有入站:设置
ufw default deny incoming和ufw default allow outgoing。 - 按需放行端口:例如Web服务器放行80和443;SSH放行你修改后的端口;数据库端口(3306)通常只允许内网访问。
- 限制源IP:如果管理后台只从公司IP访问,可以在防火墙中限制来源。
- 定期审查规则:
ufw status numbered或firewall-cmd --list-all,删除不再需要的规则。
技巧四:数据备份与恢复演练——最后的救命稻草
再安全的系统也可能被攻破或出现硬件故障。没有备份,一切都可能瞬间归零。
- 遵循3-2-1原则:至少3份数据,2种不同介质,1份异地存放。
- 自动化备份:使用
rsync、tar或专业工具(如Bacula、Restic)制定每日/每周备份计划。 - 加密备份数据:尤其是上传到云存储时,防止泄露。
- 灾备恢复演练:定期在测试环境模拟恢复,确保备份可用、步骤正确。
- 备份关键配置:
/etc目录、网站文件、数据库导出文件都要纳入备份范围。
技巧五:监控与日志分析——及时发现问题
安全事件往往有迹可循。通过监控和日志,可以在造成严重损失前响应。
- 系统资源监控:使用
top、htop、nmon或Prometheus+Grafana监控CPU、内存、磁盘I/O。异常飙升可能是挖矿或DDoS。 - 网络连接监控:
netstat -tunlp或ss -tunlp查看监听端口和 established 连接。发现陌生IP连接立即排查。 - 日志集中管理:将
/var/log/auth.log(登录日志)、/var/log/nginx/access.log(Web日志)等通过rsyslog或Filebeat发送到日志服务器。 - 设置告警:对关键事件(如多次登录失败、磁盘使用率>90%)配置邮件或短信告警。
- 定期人工审查:每周花15分钟浏览日志,寻找异常模式。
##
服务器安全和网络维护并非高深莫测,新手只要扎实做好这五点——强化登录、及时补漏、配置防火墙、备份数据、监控日志,就能建立起有效的防护体系。记住,安全是一个持续的过程,而非一劳永逸的设置。养成良好习惯,你的服务器就能稳定、安全地运行。
如若转载,请注明出处:http://www.qsboss.com/product/43.html
更新时间:2026-10-28 18:05:38